検索
 お問い合わせ
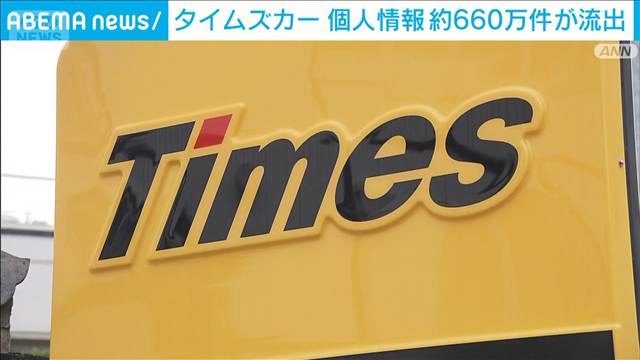
カーシェアリングサービス「タイムズカー」のウェブシステムに不正アクセスがあり、最大で660万件分の個人情報が漏洩(ろうえい)したことが分かりました。
カーシェアリングサービス「タイムズカー」を展開する「パーク24」によりますと、25日、ウェブシステムに外部からの不正アクセスを検知したということです。
その後の調査で、システムに保存されていた個人情報が最大で660万件漏洩したことが分かったということです。
漏洩した情報には利用者の氏名や住所、電話番号のほか、運転免許の情報などが含まれるということです。
会社は不正アクセスを確認した後、通信を遮断する措置を取っていて、現時点で漏洩した情報が不正に利用された事実は確認できていないとしています。
カーシェアリングのサービスは通常通り継続しているということです。